TecnologíaUn error de hace tres años provoca el robo de US$1.3 millones y detiene la cadena de bloques por 10 días
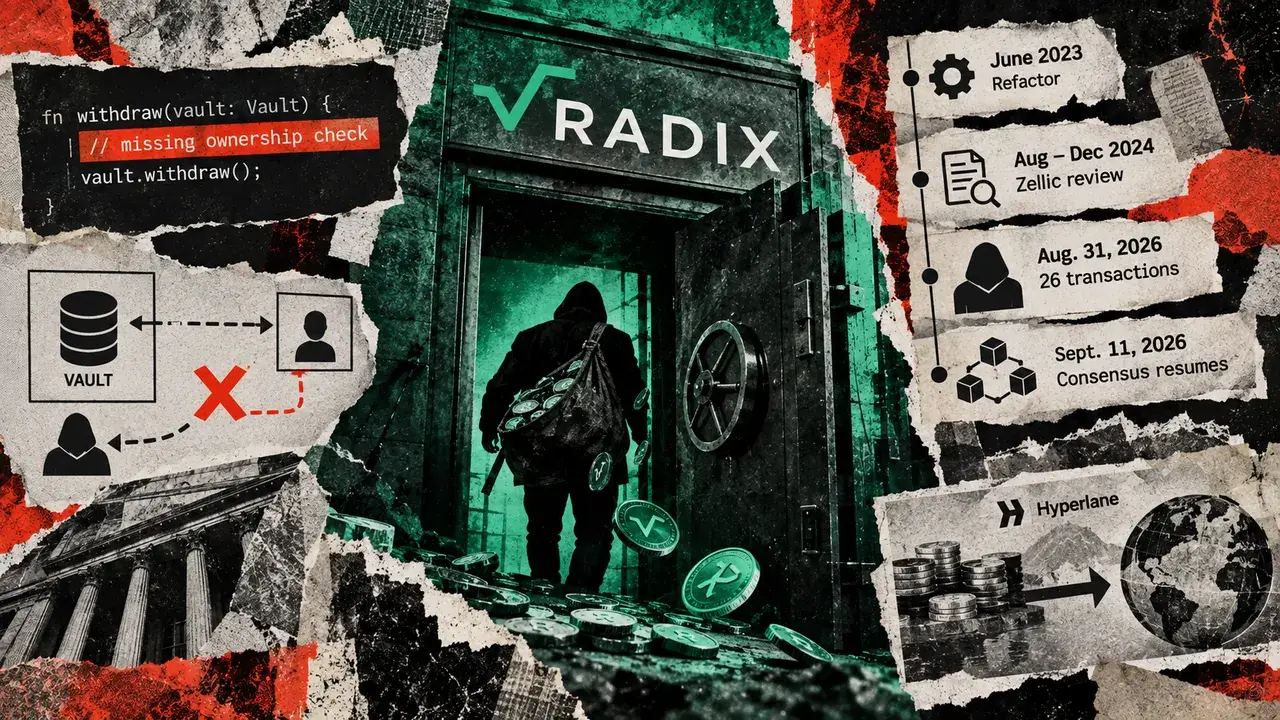
Radix informó que una vulnerabilidad en las bóvedas, introducida durante una refactorización de código de RDX Works en 2023, fue explotada tres años después y permitió robar activos por unos US$1.3 millones. Como el fallo podía afectar cualquier bóveda de la red, los validadores desconectaron parte de la participación y detuvieron la finalización de transacciones durante más de 10 días. Las operaciones se reanudaron el 11 de septiembre tras una corrección del protocolo.
C CryptoSlate★★☆☆☆2026-09-18 17:50Original
Un error de hace tres años provoca el robo de US$1.3 millones y detiene la cadena de bloques por 10 días
 Tecnología