TecnologíaEl ataque de «copiar y pegar» direcciones cripto persiste tras la interrupción de Sality
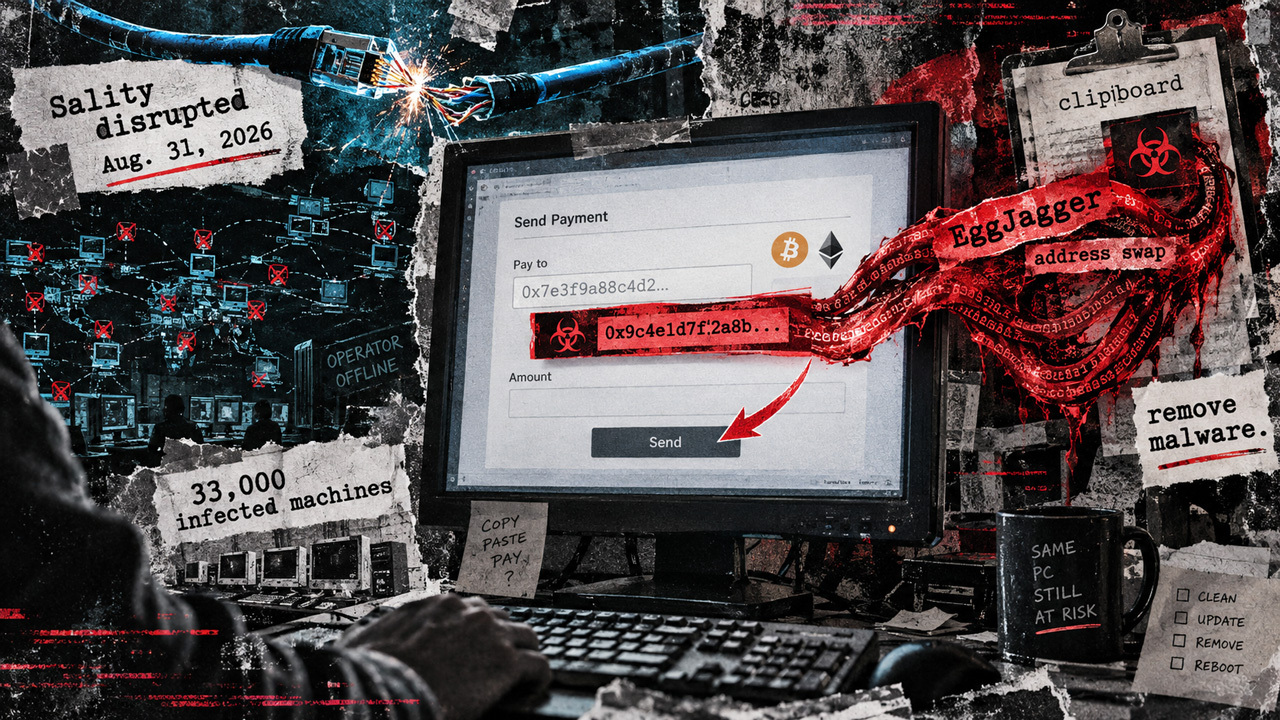
La operación del 31 de agosto contra la botnet Sality impidió que sus operadores distribuyeran nuevo malware, pero las amenazas ya instaladas en las computadoras infectadas siguen activas. CrowdStrike señaló que EggJagger vigila el portapapeles y sustituye direcciones copiadas de Bitcoin o Ethereum por otras controladas por los atacantes, por lo que los equipos infectados aún deben ser limpiados.
C CryptoSlate★★☆☆☆2026-09-08 14:35Original
El ataque de «copiar y pegar» direcciones cripto persiste tras la interrupción de Sality
 Tecnología