TecnologíaUn atacante reutilizó el mismo mensaje de autorización 1.490 veces en un exploit de ICON
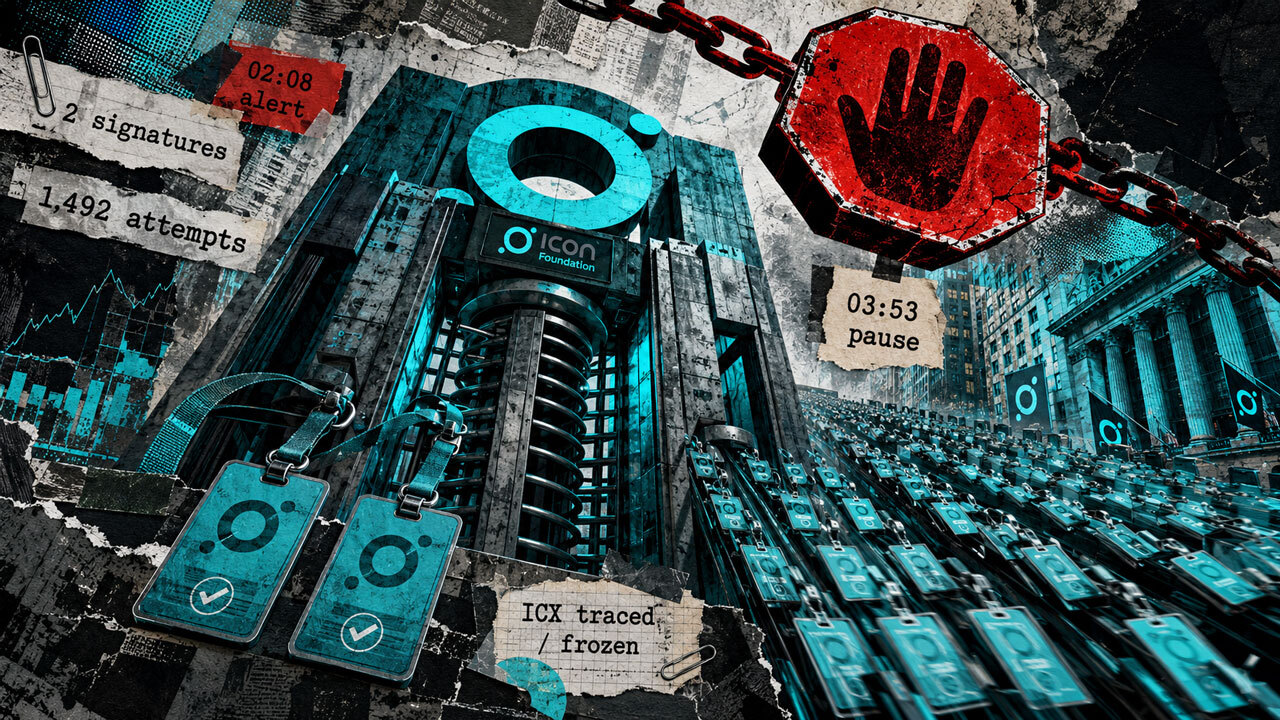
Según la Fundación ICON, un exploit de repetición ocurrido el 27 de agosto permitió liberar activos de la fundación mediante la reutilización de dos mensajes legítimos de retiro; 1.490 llamadas fueron exitosas y no se accedió a depósitos, saldos ni posiciones de usuarios. La pérdida neta confirmada hasta la fecha se estima en unos 150,2 ETH y 31.204 USDC, mientras la mayor parte del ICX fue rastreada, congelada y está en proceso de recuperación; bnUSD y SODA fueron recuperados por completo, aunque las cifras relacionadas con exchanges podrían cambiar. La vulnerabilidad surgió por una discrepancia entre la parte del identificador de retiro usada para comprobar su unicidad y la información cubierta por la firma criptográfica, lo que hizo que mensajes idénticos parecieran diferentes; ICON detectó el ataque, pausó el contrato y luego detuvo temporalmente la red.
C CryptoSlate★★☆☆☆2026-09-01 17:40Original
 Tecnología