ТехнологіїАтака «копіювати й вставити» на криптоадреси триває після ліквідації ботнету Sality
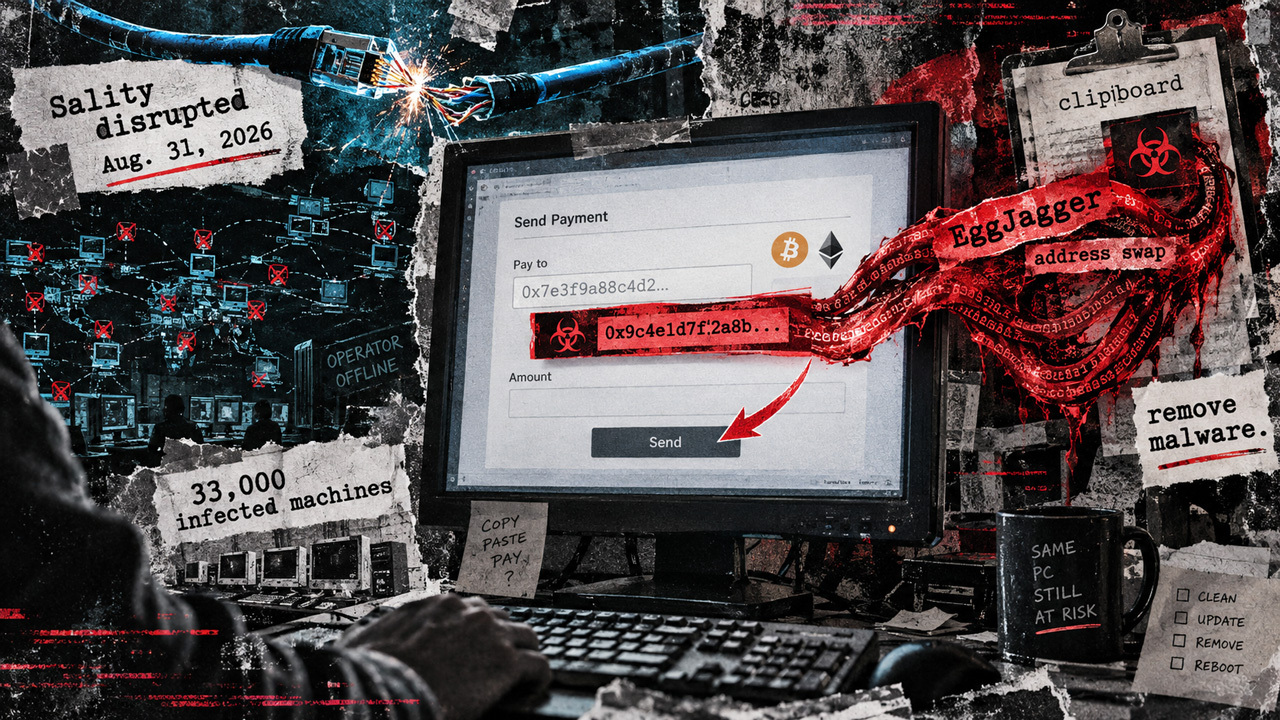
Операція 31 серпня проти ботнету Sality позбавила його оператора можливості доставляти нове шкідливе програмне забезпечення, але вже встановлені загрози залишилися активними. За даними CrowdStrike, EggJagger відстежує буфер обміну й замінює скопійовані адреси Bitcoin або Ethereum на адреси під контролем зловмисників, тому заражені пристрої потрібно очистити.
C CryptoSlate★★☆☆☆2026-09-08 14:35Оригінал
Атака «копіювати й вставити» на криптоадреси триває після ліквідації ботнету Sality
 Технології