テクノロジーSalityボットネット停止後も暗号資産アドレスの「コピー&ペースト攻撃」が継続
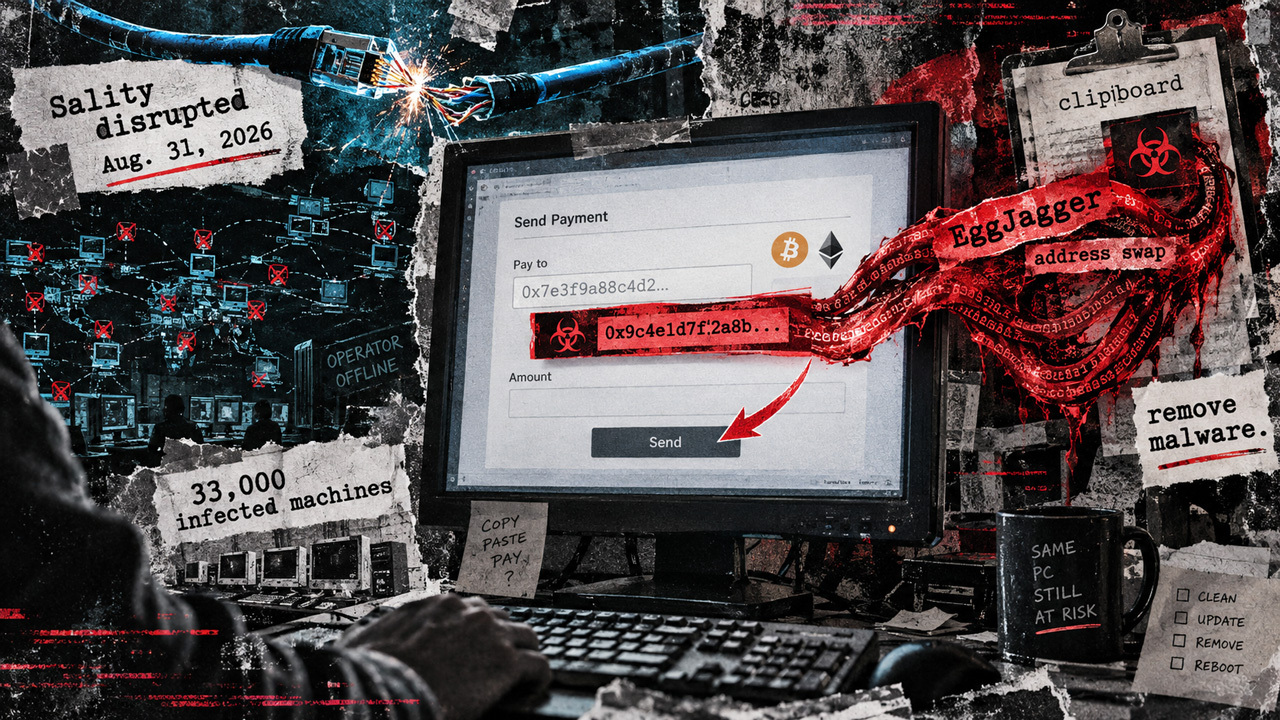
8月31日のSalityボットネットへの対策で、運営者は感染端末に新たなマルウェアを送り込めなくなったが、既に端末へ入った脅威は動作し続ける。CrowdStrikeによると、EggJaggerはクリップボードを監視し、コピーしたビットコインやイーサリアムのアドレスを攻撃者の管理下にあるものへ置き換えるため、感染端末からマルウェアを削除する必要がある。
C CryptoSlate★★☆☆☆2026-09-08 14:35元記事
Salityボットネット停止後も暗号資産アドレスの「コピー&ペースト攻撃」が継続
 テクノロジー